
OAuth 是什麼?從 AI 整理行事曆的例子,理解登入與授權、存取憑證、權限範圍及撤回方式。按下同意前,先看清工具能讀取或修改哪些資料。
 作者:Frank Chiu
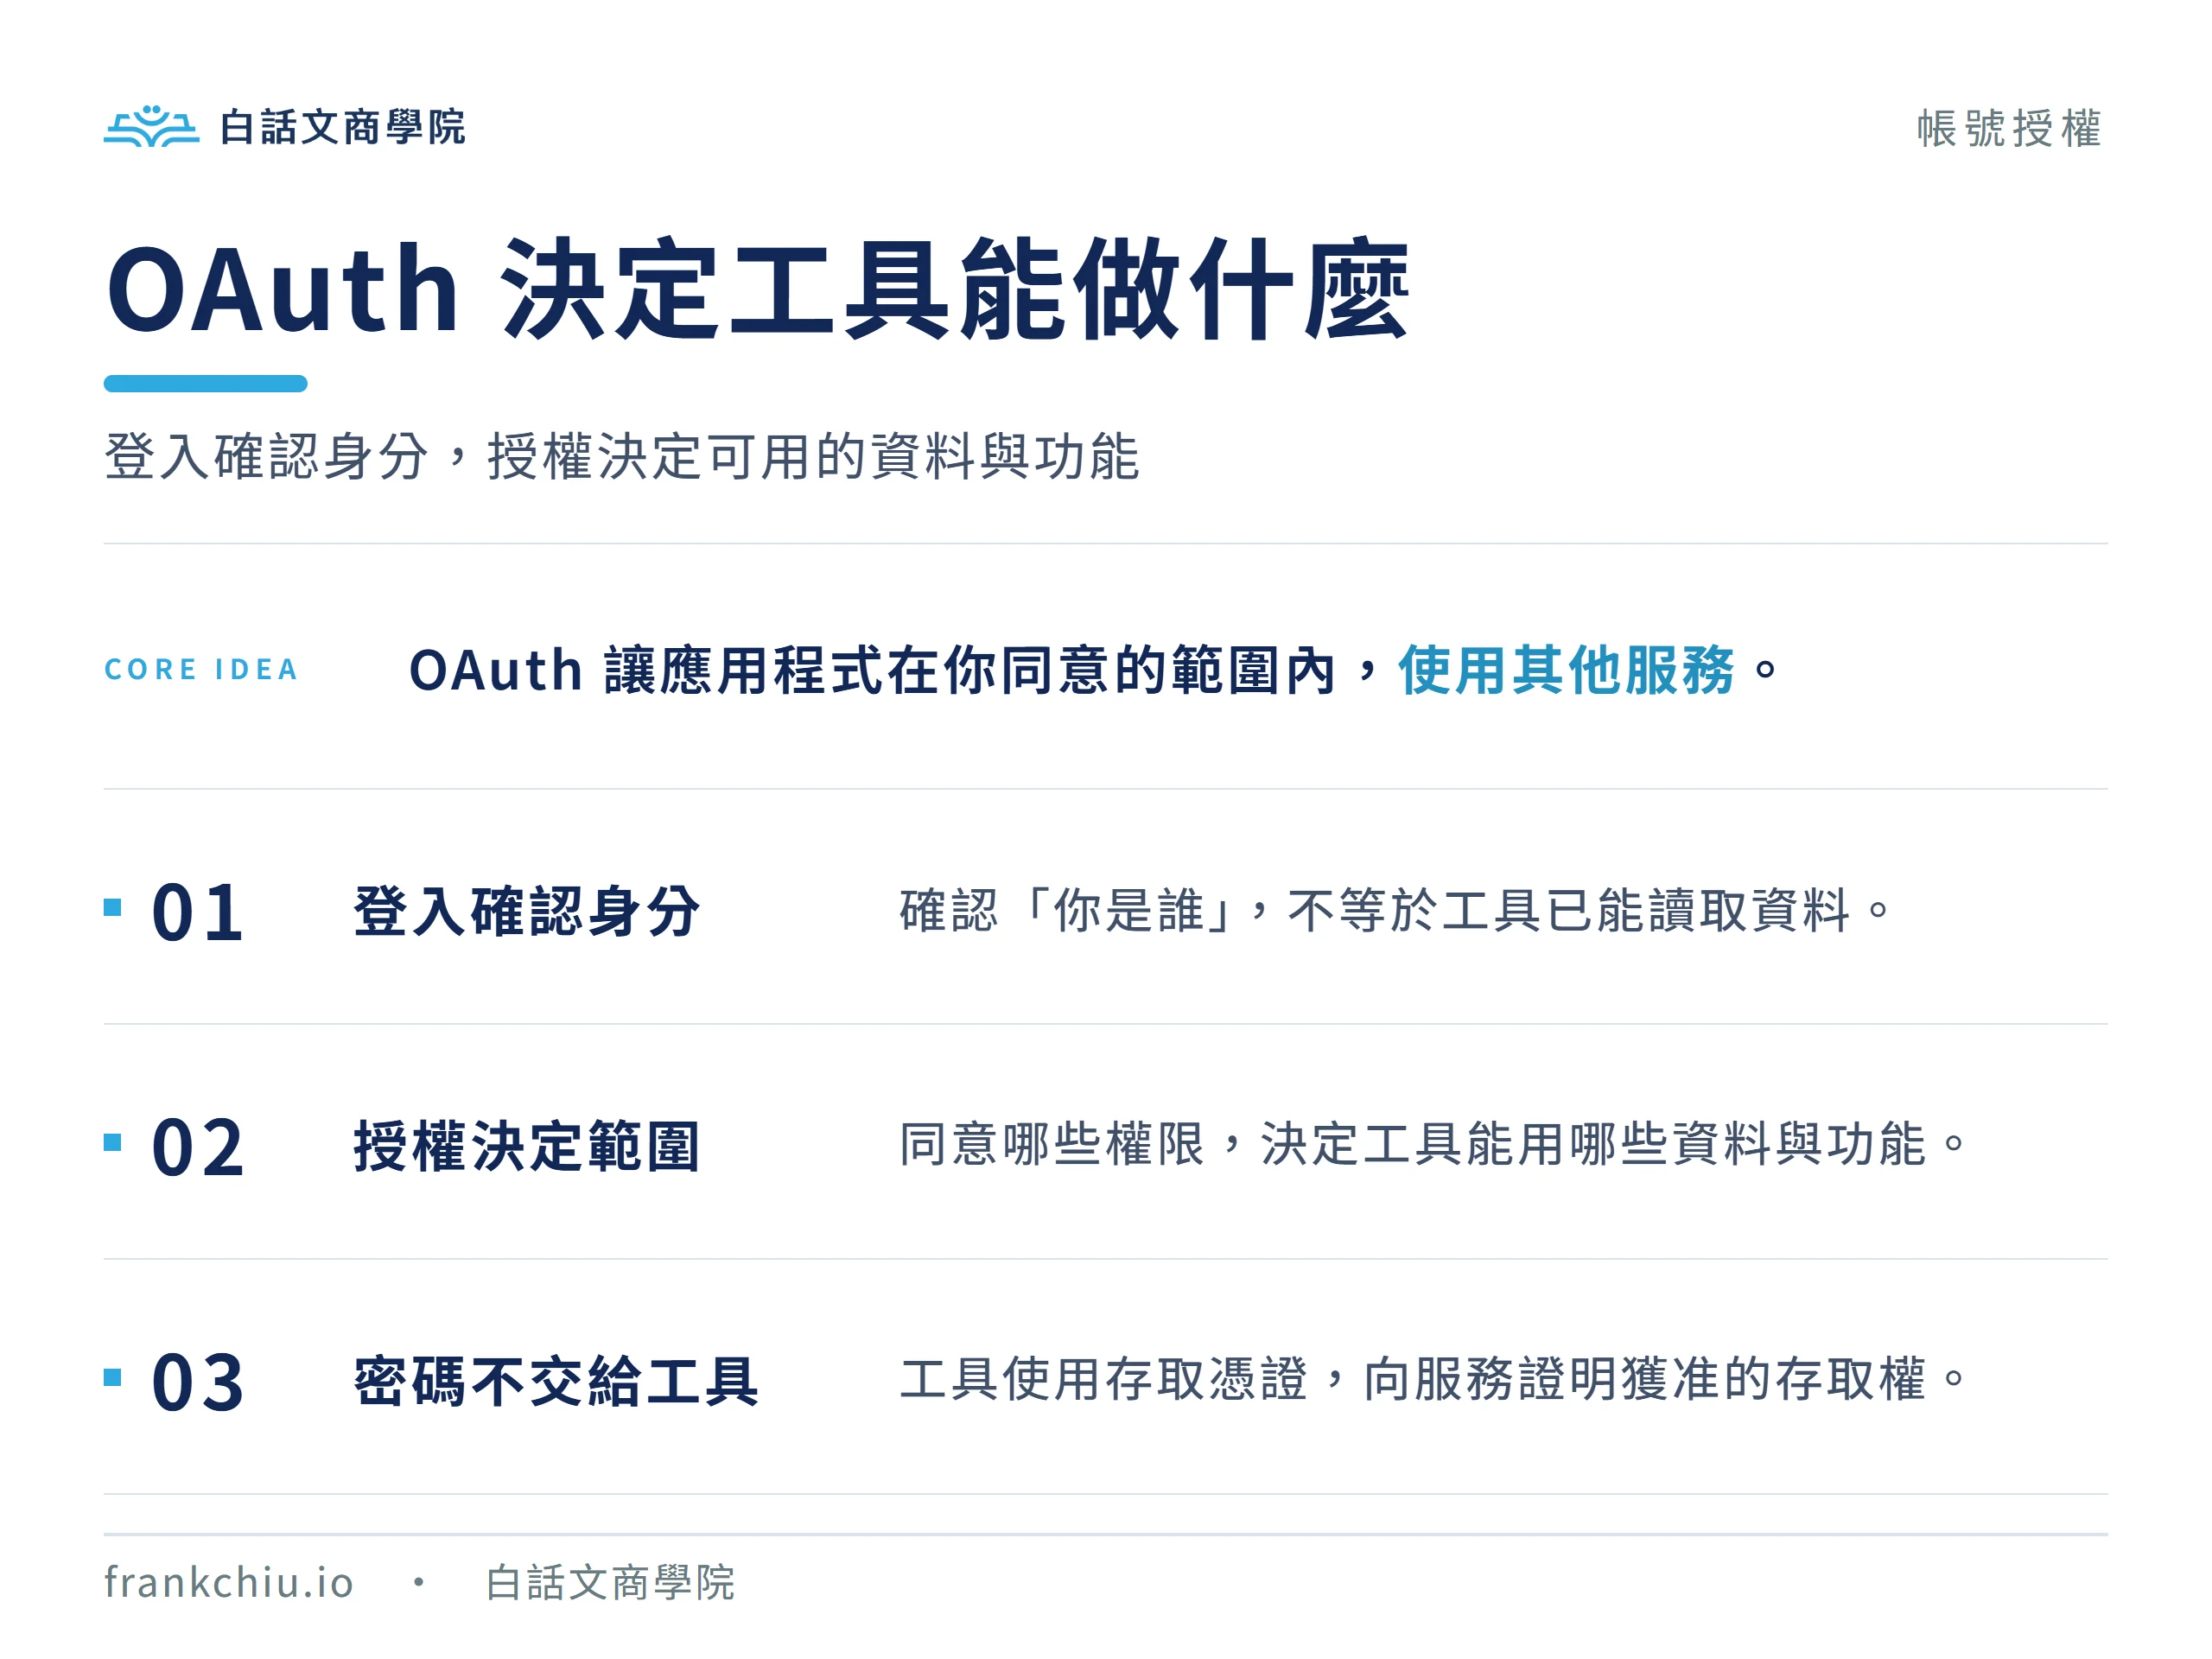
OAuth 是一套授權框架,讓應用程式在獲准的範圍內,使用另一個服務的資料或功能。這套機制也用於一般網站與應用程式,並非 AI 專用。IETF 官方定義
例如,你想請 AI 工具整理行事曆,就需要一種方式,讓它取得允許查看的行程。這正是 OAuth 要處理的問題。
你不必先學寫程式。從一次「允許這個應用程式存取你的資料」開始,就能理解它在做什麼,以及按下同意代表什麼。
登入是在確認「你是誰」;授權是在決定「這個應用程式可以做什麼」。
例如,你登入 Google 帳號,並不代表某個 AI 工具就能讀取你的行事曆。你仍可能需要另外同意它存取資料。反過來,只是用 Google 帳號登入某個網站,也不表示已經允許那個網站修改日曆。
OAuth 主要處理授權。常與它一起出現的 OpenID Connect,則是建在 OAuth 2.0 上的身分驗證層,用來確認登入者的身分。OpenID Foundation 說明
兩者可能出現在同一次連接流程中,因此畫面上很容易讓人以為「登入」和「授權」是同一件事。
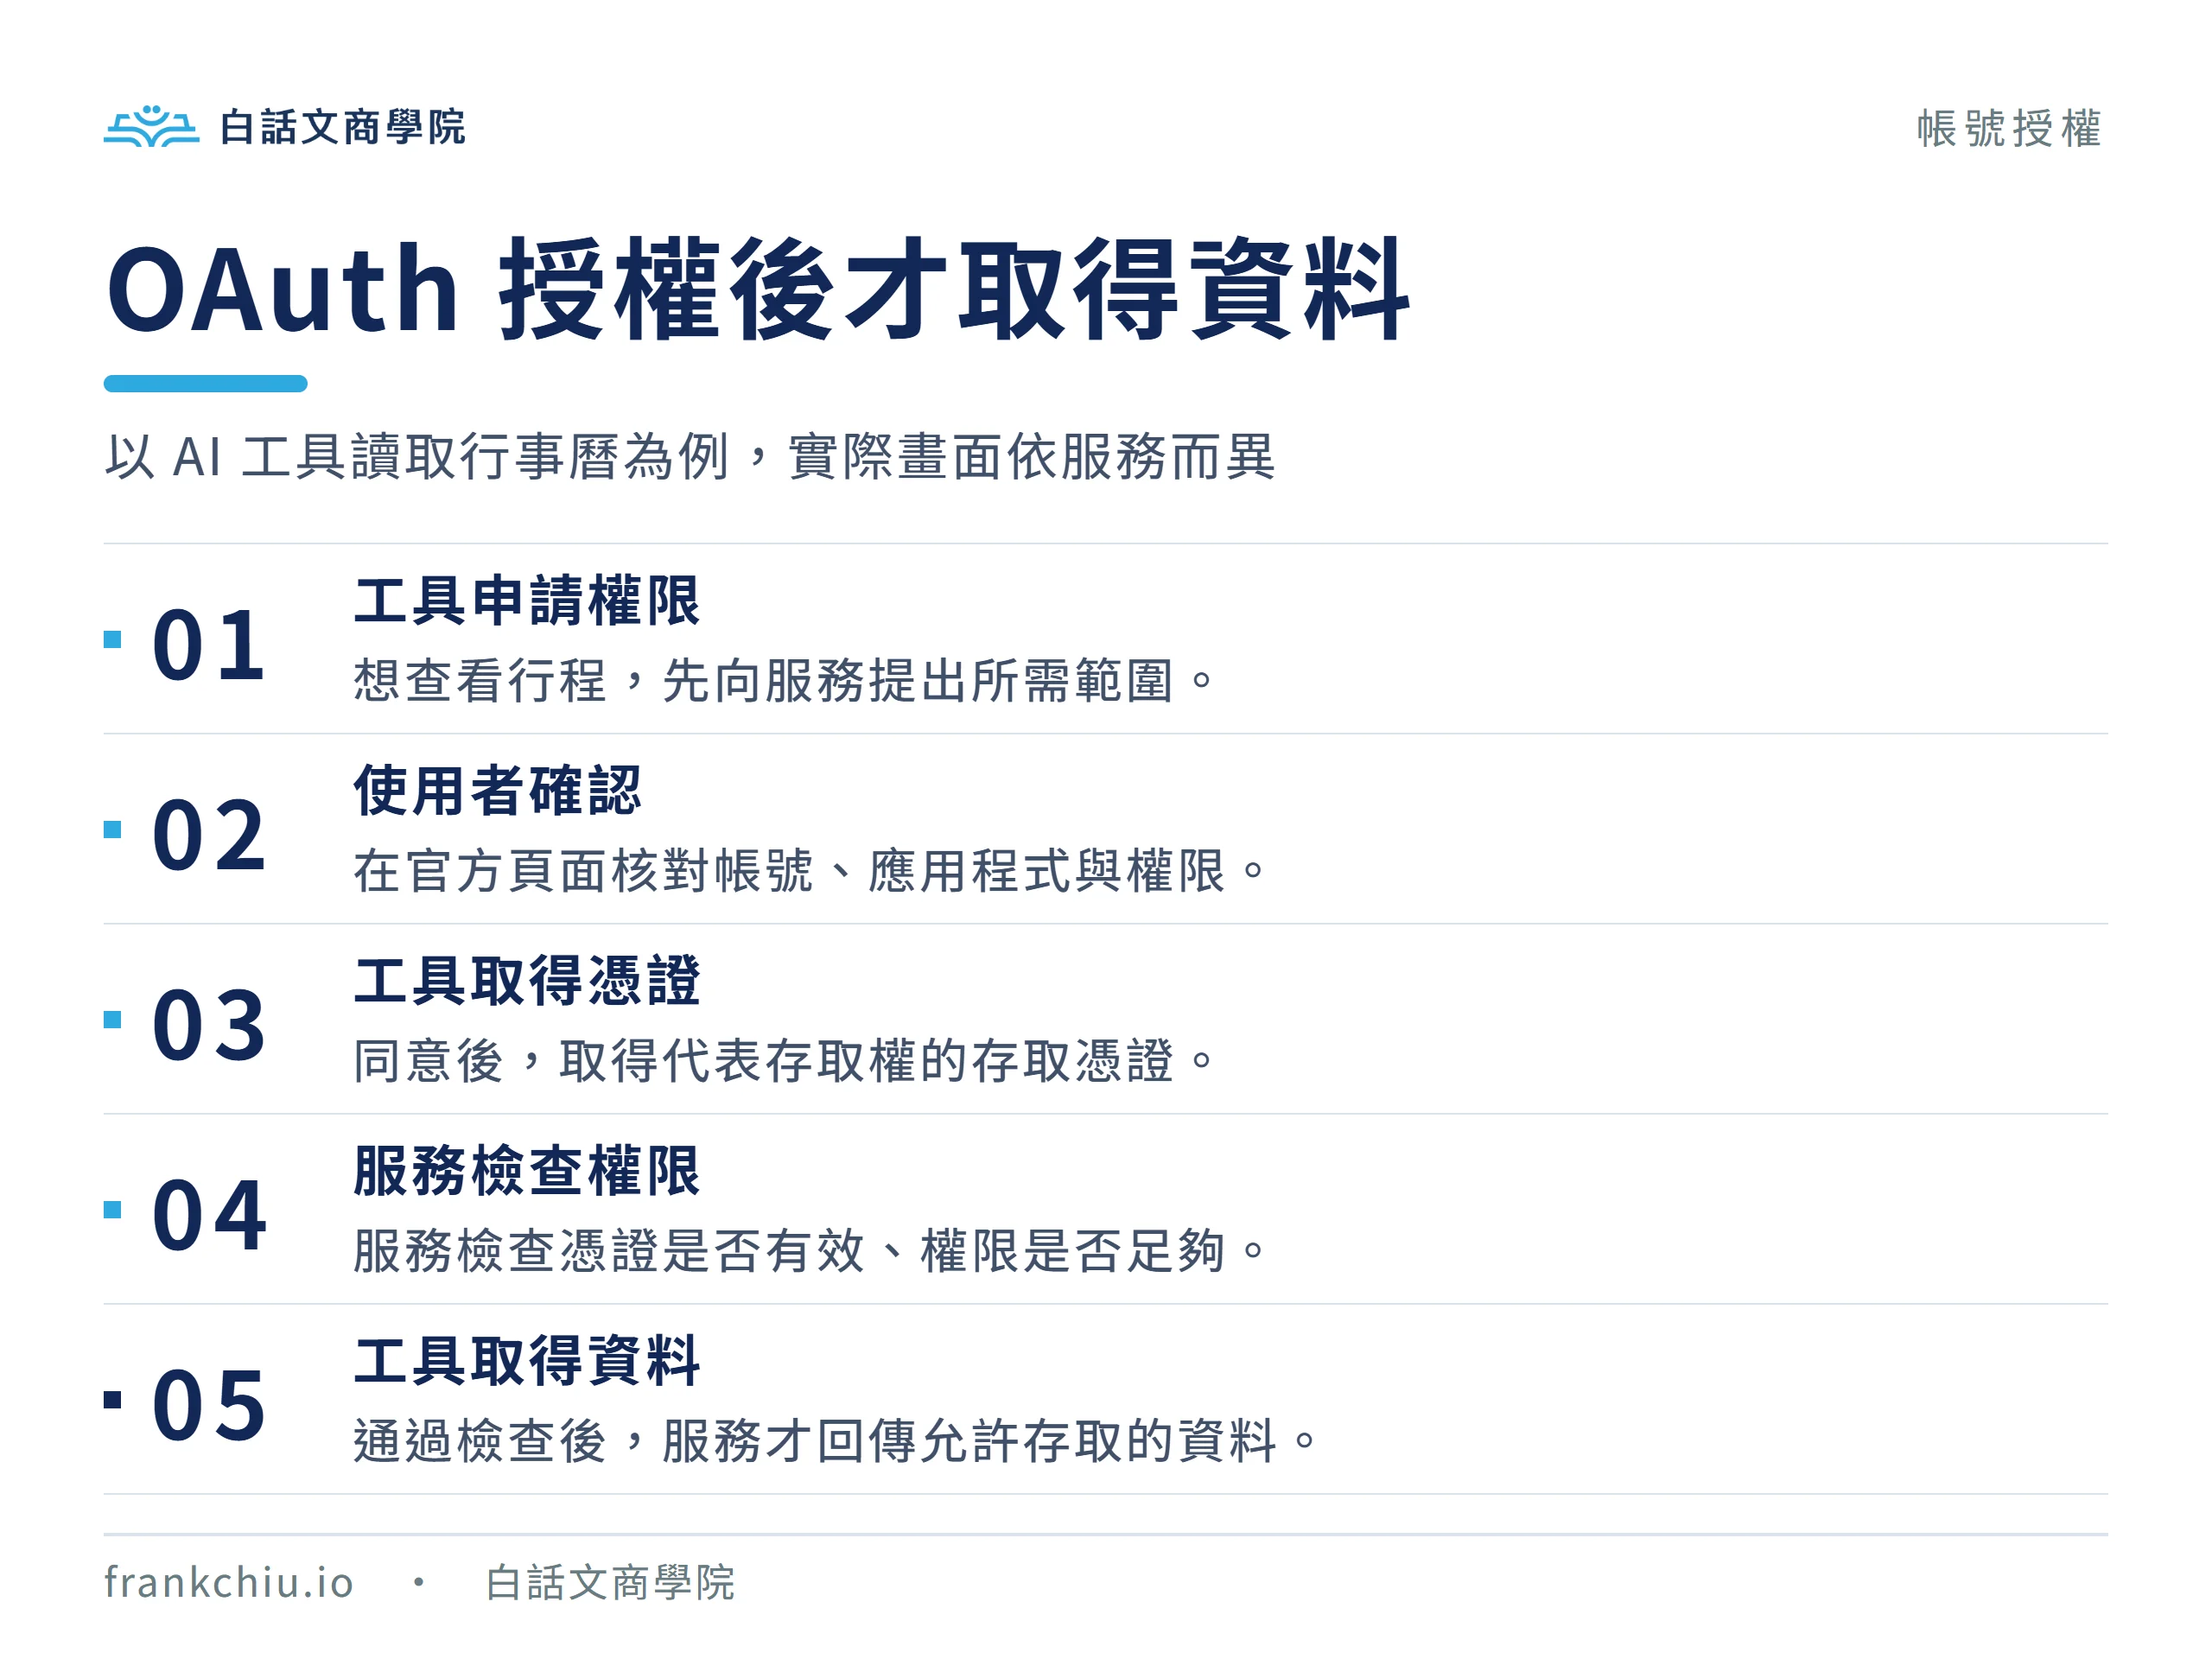
假設你使用的 AI 工具支援連接 Google 行事曆,你對它說:「幫我整理明天的行程,找出空檔。」以下是理解流程的例子;實際功能與畫面仍要看工具是否支援。
這是將 Google 官方流程簡化成使用者能理解的順序;中間的技術交換通常由應用程式完成,你不需要自己搬運憑證。Google 授權流程
在這個例子中,OAuth 授權給的是你正在使用的 AI 應用程式,由它透過連接功能取得資料,再交給 AI 處理。模型並沒有因此擁有你的 Google 帳號。想了解 AI 如何使用工具處理任務,可以延伸閱讀AI Agent 的運作方式。
只要整理明天的安排,查看權限就可能足夠;若要新增會議,則需要能寫入的權限。Google 行事曆提供查看活動、查看及修改活動等不同範圍。Google 行事曆權限說明
也要留意:你對 AI 說「只查明天」,是這次的任務要求;OAuth 同意畫面授予的範圍,可能涵蓋更多行程。任務範圍與帳號權限範圍,必須分開看。可選權限由服務與應用程式決定,不能假設一定能限縮到某一天或某個檔案。
當你要 AI 整理私人文件、查看行程,甚至替你新增活動時,它需要接上存放資料的服務。這類「取得私人資料、代你做事」的需求,會帶出授權問題。這也解釋了為什麼使用 AI 串接工具時,容易遇到 OAuth 這個詞。
你可能還會看到 MCP:它是一套讓 AI 應用程式連接外部資料與工具的規範。可以把兩者的分工理解成:MCP 處理怎麼連接工具,OAuth 處理受保護的服務允許誰存取、能做什麼。MCP 官方入門
透過網路連接、需要權限才能使用的 MCP 服務可以使用 OAuth 授權,但不是所有 MCP 連接都強制使用。MCP 授權規格若想分清工具連接方式,也可以接著看MCP 與 API 的差別。
也不是每個 AI 工具都有日曆串接能力;如果工具沒有相應功能,光是在聊天中提到 OAuth,不會讓它突然能讀取你的行程。
回到整理行程的例子,按下同意之前,可以依序看三件事:
Google 說明,透過這類連接不會把 Google 密碼交給第三方,但對方可能複製並保存你授權分享的資料。因此,使用 OAuth 並不能保證應用程式可靠。Google 資料分享說明
正常連接應在服務提供者的官方流程完成,別把帳號密碼或存取憑證貼到聊天裡。
授權也不能替你檢查 AI 是否整理正確。拿到「明天的行程摘要」後,仍應對照原行事曆核對時間與活動內容。
OAuth 流程中的 access token 通常有有效期限。不過,工具可能另外取得 refresh token,也就是能用來換取新存取憑證的「更新憑證」,因此你不一定每次使用都要重新登入。是否提供、能用多久,依服務與應用設計而定。IETF 憑證說明
如果不再使用工具,可以撤回 OAuth 授權。以 Google 為例,到 Google 帳戶的「連結的應用程式」,找到對應應用,查看它的存取權,再移除不需要的權限。Google 管理連結說明
撤回授權,是停止它繼續透過這項連接存取資料;已經複製到對方系統的內容,不會因此自動消失。若要刪除那些資料,還要依對方的設定或資料刪除程序處理。Google 第三方存取說明
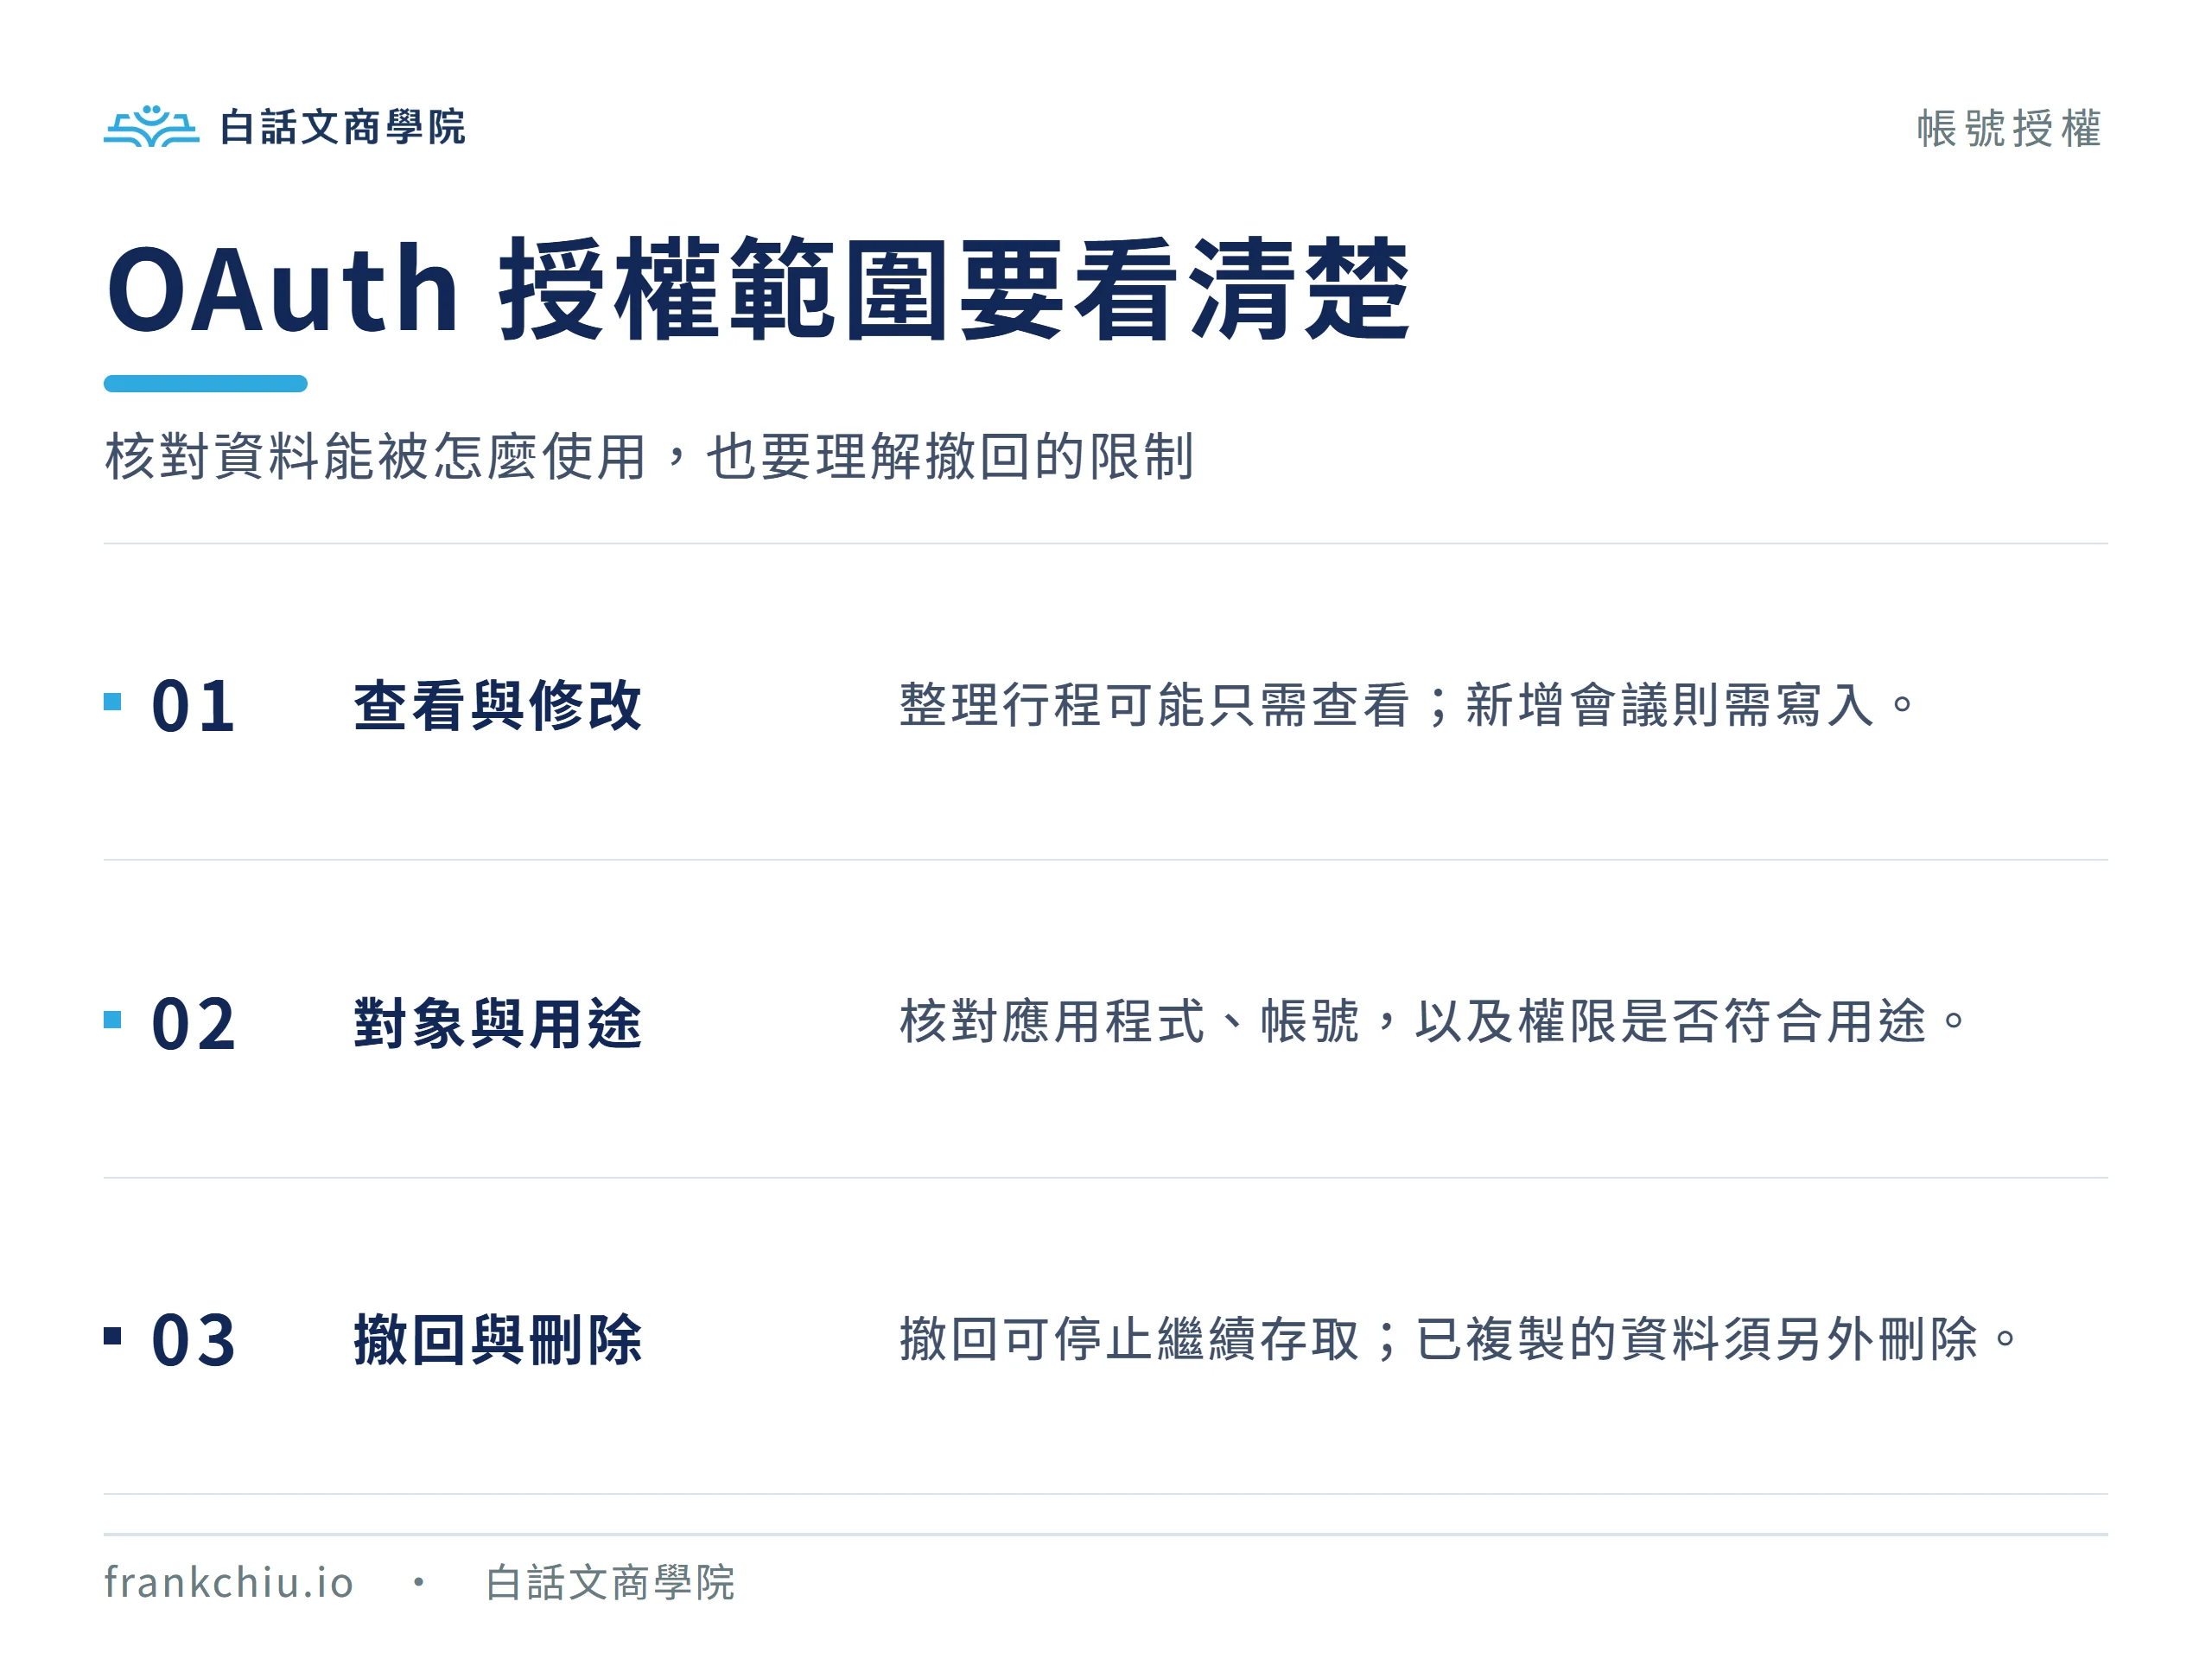
理解 OAuth,可以先記住三個問題:我讓哪個應用程式存取?允許它做哪些事?這些權限是否符合現在的用途?
下次請 AI 整理行程時,先確認它支援連接,再看清授權範圍。只要能分清「我已登入」、「工具能查看」與「工具能修改」,就能更有把握地決定要不要同意。
如果 AI 工具已做好連接功能,通常只需依畫面確認帳號與權限,技術設定由應用程式處理。如果工具沒有提供串接功能,不能只靠在聊天中同意就完成連接。Google 流程說明
不一定。它是一種管理存取授權的方式,不能保證開發者如何保存資料,也不能保證 AI 回答正確。仍要核對應用來源、權限範圍及資料使用政策。Google 資料分享說明
工具可能仍有有效的存取憑證,或利用更新憑證取得新的存取憑證。不需重新登入,不代表存取憑證永遠有效;具體期限與續取方式依服務而定。IETF 憑證說明
不能直接畫上等號。撤回會停止這項連接的存取權;對方已經保存的資料,仍需依該應用程式的刪除方式與政策處理。Google 第三方存取說明